Domain gebrauchte-busse.de kaufen?
Wir ziehen mit dem Projekt
gebrauchte-busse.de um.
Sind Sie am Kauf der Domain
gebrauchte-busse.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gebrauchte-busse.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
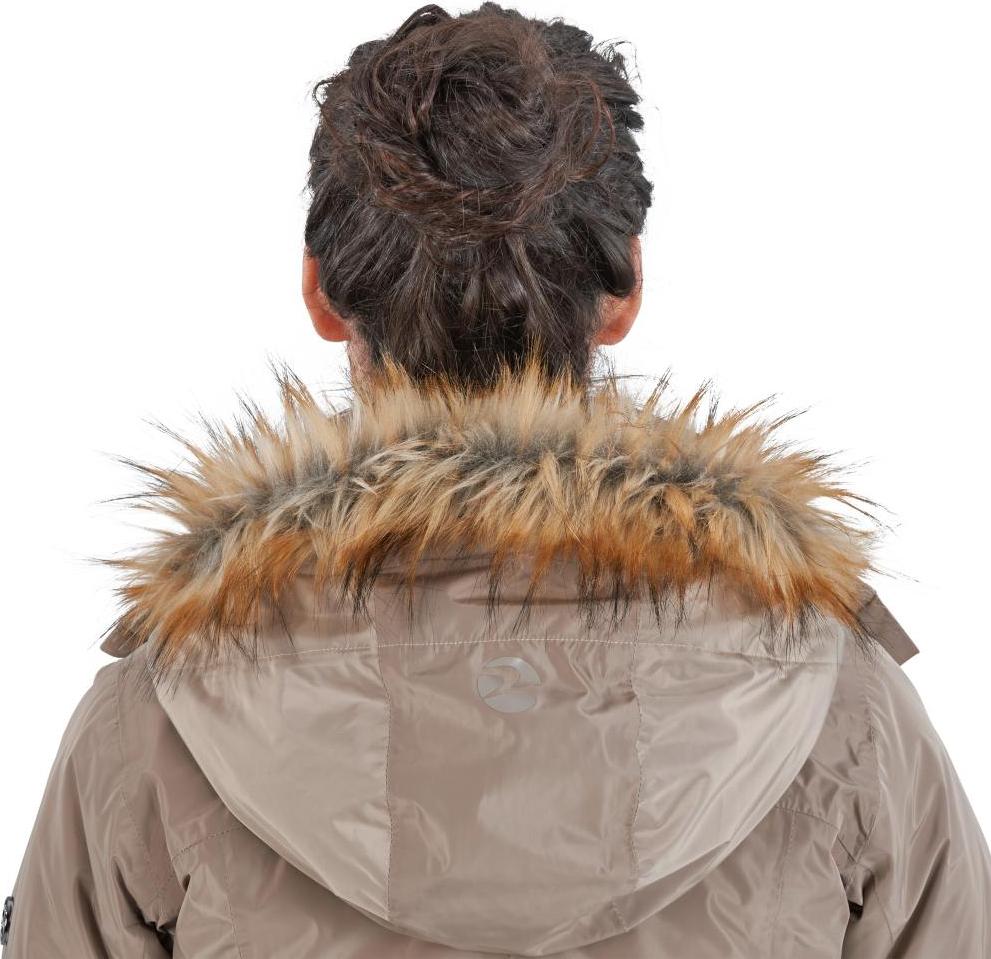
Busse Jacke Aurora, Größe:S, Farbe:taupeDie einzigartige Busse Jacke Aurora ist perfekt für die kühlen Wintertage. Sie kombiniert die besondere Wärmeisolation einer Kunstdaunenfüllung mit einer durchdachten Outdoorfunktion. Dank einem Reißverschlussschlitz im hinteren Bereich, kann die Jacke auch beim Reiten getragen werden und schützt so gleichzeitig den Sattel. Die elegante und hüftlang geschnittene Jacke, wird mit einem leicht glänzenden Außenmaterial und einem Kunstfellkragen perfekt abgerundet. wasserfester Reißverschluss-Reitschlitz mit integriertem Regenschutz für den Sattel aus reflektierendem Material2-Wege Hauptreißverschluss mit Kinnschutz, Sattelschutz zur Schonung des Leders, Windschutz mit Magnetknöpfeninnen einstellbarer, elastischer Kordelzug im Taillenbereich für individuelle AnpassungVentilationsreißverschlüsse unter den Armenregulierbare und abnehmbare Kapuze mit ebenfalls abnehmbarem Kunstfellkragenspezieller Druckknopf, um die Jacke auch geöffnet in Position zu haltendrei geräumige Reißverschlusstaschen,320,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Busse, Mats: DSA5 - Götzenkult & SphärenbebenDSA5 - Götzenkult & Sphärenbeben , Drei DSA-Gruppenabenteuer für 3-5 Helden Drachenhort im Schneckenhaus: Eine alte Kaufherrin aus dem Svellttal ist in Not und bittet die Helden um Hilfe. Ihre Enkelin ist weggelaufen und will lieber das Leben einer Abenteurerin führen, als das Erbe der Familie anzutreten. Was zu Beginn wie ein einfacher Auftrag klingt, entpuppt sich bald als märchenhaftes Abenteuer, das die Helden in eine alte, aufgegebene Zwergenbinge führt, in der die Auswirkungen des Sternenfalls monströse Feinde erschaffen haben. Doch die Abenteurer begegnen nicht nur Ungeheuern, sondern auch einer noch unbekannten Kultur. Das Geheimnis der Kakaoinsel: Das Südmeer ist in den letzten Jahren immer stärker in den Fokus der Expansionsbestrebungen aventurischer Großreiche gerückt. Doch eine Expansion stößt irgendwann an ihre natürlichen Grenzen - den fehlenden Platz. Es gibt nicht mehr viele Inseln, die ungefährlich genug und gleichzeitig nicht beansprucht sind. Bis vor wenigen Jahren zählte die Stachelinsel, eine durch ihre Landungsbedingungen allein schon kaum betretbare Insel, noch nicht zu den potenziell lukrativen Zielen. Dies änderte sich im Laufe des Sternenfalls über Nacht - und die Helden gehören zu einer Expedition, die die Insel nun erkunden soll. Zwischen schwarzen Weinranken: Die Helden werden in Palmyramis, einer ländlichen und abgelegenen Region Araniens, von einer Praiosgeweihten um Hilfe gebeten. Die Abenteurer dienen ihr zunächst als Geleitschutz, um sie vor wilden Tieren und räuberischen Ferkinas zu beschützen. Bald schon erreicht die Gruppe ein Bergdorf, wo sich die Geweihte mit ihrem Mentor treffen wollte, um den Glauben an Praios auch unter den Araniern zu verbreiten. Doch bereits zu Beginn ihrer Ankunft bemerken die Helden, dass etwas mit dem Dorf nicht stimmt. Genre: Reiseabenteuer mit Horrorelementen, Dschungel-Horror-Abenteuer, Dungeon- und Erkundungsabenteuer Voraussetzungen: Verhandlungsgeschick und das Herz am rechten Fleck, Improvisationstalent in außergewöhnlichen Situationen, ausgezeichnete Koordination mit den Mitstreitern und Nerven aus Stahl Ort: Svellttal, Hilvalla und Blutzinnen, Hôt-Alem, Stachelinsel und Umgebung Palmyramis', Aranien Zeit: Sommer/Herbst 1043 BF / ab 1042 BF / ab 1043 BF Komplexität (Spieler/Meisterin): mittel / mittel Erfahrung (Helden): erfahren bis brillant Anforderungen: Kampf 3 von 4 Körpertalente 3 von 4 Naturtalente 3 von 4 Lebendige Geschichte 2 von 4 Zum Spielen benötigt ihr lediglich das Das Schwarze Auge Regelwerk sowieso den Aventurischen Almanach, alle weiteren Informationen zum Erleben des Abenteuers wie Wertekästen, Karten und Pläne sowieso Handouts sind im Band enthalten. , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20221215, Produktform: Kartoniert, Autoren: Busse, Mats~Keese, Lukas~Mohr, Michael~Schaude, Lisa, Edition: NED, Seitenzahl/Blattzahl: 64, Themenüberschrift: GAMES / Role Playing & Fantasy, Keyword: Aventurien; DSA; Das Schwarze Auge; Fantasy; Rollenspiel, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Fantasyliteratur, Warengruppe: TB/Belletristik/Science Fiction/Fantasy, Fachkategorie: Rollenspiele (auch Fantasy-Rollenspiele), Kriegsspiele, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Medien und Spiel Distribution GmbH, Warnhinweis für Spielzeuge: Kein Warnhinweis erforderlich, Länge: 298, Breite: 212, Höhe: 15, Gewicht: 294, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **

Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
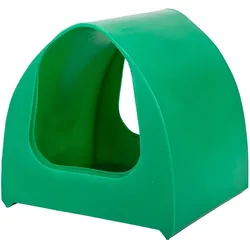
Busse, ReitsattelDer Sattelhalter Mate von Busse ist ein mobiler Sattelhalter mit Verstaumöglichkeit für diverses Zubehör. Verwendung Dieser Sattelhalter Mate von Busse ist selbststehend und mobil. Damit transportiert man Sattel und Equipment auf einmal. Er ist ideal geeignet für die Stallgasse und das Auto. Ausstattung - selbststehend - mobil - splittersicher - witterungsbeständig - aus stabilem Kunststoff - Eigengewicht: 2,25 kg - Grösse: 39 x 44 x 44 cm Hersteller Busse wurde bereits 1973 in Hamburg gegründet und widmet sich seit 1998 in Lohne unter der Führung des neuen Inhaber-Geschäftsführers Ed Decker intensiv der Entwicklung, der Produktion und dem Vertrieb von exzellenter Reitsportausrüstung. Ausrüstung für das Pferd, aus der Praxis für die Praxis. Dahinter steht langjährige Erfahrung und viel Leidenschaft für den Pferdesport. Von 2005 bis 2010 konnten BUSSE-Produkte im Rahmen der Herbstspoga beim Innovation Award bereits fünf Mal Erfolge feiern. Eine beachtliche Kontinuität hinsichtlich Innovation und Praxisnähe.80,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Busse Jacke Aurora, Größe:S, Farbe:taupeDie einzigartige Busse Jacke Aurora ist perfekt für die kühlen Wintertage. Sie kombiniert die besondere Wärmeisolation einer Kunstdaunenfüllung mit einer durchdachten Outdoorfunktion. Dank einem Reißverschlussschlitz im hinteren Bereich, kann die Jacke auch beim Reiten getragen werden und schützt so gleichzeitig den Sattel. Die elegante und hüftlang geschnittene Jacke, wird mit einem leicht glänzenden Außenmaterial und einem Kunstfellkragen perfekt abgerundet. wasserfester Reißverschluss-Reitschlitz mit integriertem Regenschutz für den Sattel aus reflektierendem Material2-Wege Hauptreißverschluss mit Kinnschutz, Sattelschutz zur Schonung des Leders, Windschutz mit Magnetknöpfeninnen einstellbarer, elastischer Kordelzug im Taillenbereich für individuelle AnpassungVentilationsreißverschlüsse unter den Armenregulierbare und abnehmbare Kapuze mit ebenfalls abnehmbarem Kunstfellkragenspezieller Druckknopf, um die Jacke auch geöffnet in Position zu haltendrei geräumige Reißverschlusstaschen,320,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Busse, Mats: DSA5 - Götzenkult & SphärenbebenDSA5 - Götzenkult & Sphärenbeben , Drei DSA-Gruppenabenteuer für 3-5 Helden Drachenhort im Schneckenhaus: Eine alte Kaufherrin aus dem Svellttal ist in Not und bittet die Helden um Hilfe. Ihre Enkelin ist weggelaufen und will lieber das Leben einer Abenteurerin führen, als das Erbe der Familie anzutreten. Was zu Beginn wie ein einfacher Auftrag klingt, entpuppt sich bald als märchenhaftes Abenteuer, das die Helden in eine alte, aufgegebene Zwergenbinge führt, in der die Auswirkungen des Sternenfalls monströse Feinde erschaffen haben. Doch die Abenteurer begegnen nicht nur Ungeheuern, sondern auch einer noch unbekannten Kultur. Das Geheimnis der Kakaoinsel: Das Südmeer ist in den letzten Jahren immer stärker in den Fokus der Expansionsbestrebungen aventurischer Großreiche gerückt. Doch eine Expansion stößt irgendwann an ihre natürlichen Grenzen - den fehlenden Platz. Es gibt nicht mehr viele Inseln, die ungefährlich genug und gleichzeitig nicht beansprucht sind. Bis vor wenigen Jahren zählte die Stachelinsel, eine durch ihre Landungsbedingungen allein schon kaum betretbare Insel, noch nicht zu den potenziell lukrativen Zielen. Dies änderte sich im Laufe des Sternenfalls über Nacht - und die Helden gehören zu einer Expedition, die die Insel nun erkunden soll. Zwischen schwarzen Weinranken: Die Helden werden in Palmyramis, einer ländlichen und abgelegenen Region Araniens, von einer Praiosgeweihten um Hilfe gebeten. Die Abenteurer dienen ihr zunächst als Geleitschutz, um sie vor wilden Tieren und räuberischen Ferkinas zu beschützen. Bald schon erreicht die Gruppe ein Bergdorf, wo sich die Geweihte mit ihrem Mentor treffen wollte, um den Glauben an Praios auch unter den Araniern zu verbreiten. Doch bereits zu Beginn ihrer Ankunft bemerken die Helden, dass etwas mit dem Dorf nicht stimmt. Genre: Reiseabenteuer mit Horrorelementen, Dschungel-Horror-Abenteuer, Dungeon- und Erkundungsabenteuer Voraussetzungen: Verhandlungsgeschick und das Herz am rechten Fleck, Improvisationstalent in außergewöhnlichen Situationen, ausgezeichnete Koordination mit den Mitstreitern und Nerven aus Stahl Ort: Svellttal, Hilvalla und Blutzinnen, Hôt-Alem, Stachelinsel und Umgebung Palmyramis', Aranien Zeit: Sommer/Herbst 1043 BF / ab 1042 BF / ab 1043 BF Komplexität (Spieler/Meisterin): mittel / mittel Erfahrung (Helden): erfahren bis brillant Anforderungen: Kampf 3 von 4 Körpertalente 3 von 4 Naturtalente 3 von 4 Lebendige Geschichte 2 von 4 Zum Spielen benötigt ihr lediglich das Das Schwarze Auge Regelwerk sowieso den Aventurischen Almanach, alle weiteren Informationen zum Erleben des Abenteuers wie Wertekästen, Karten und Pläne sowieso Handouts sind im Band enthalten. , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20221215, Produktform: Kartoniert, Autoren: Busse, Mats~Keese, Lukas~Mohr, Michael~Schaude, Lisa, Edition: NED, Seitenzahl/Blattzahl: 64, Themenüberschrift: GAMES / Role Playing & Fantasy, Keyword: Aventurien; DSA; Das Schwarze Auge; Fantasy; Rollenspiel, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Fantasyliteratur, Warengruppe: TB/Belletristik/Science Fiction/Fantasy, Fachkategorie: Rollenspiele (auch Fantasy-Rollenspiele), Kriegsspiele, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Medien und Spiel Distribution GmbH, Warnhinweis für Spielzeuge: Kein Warnhinweis erforderlich, Länge: 298, Breite: 212, Höhe: 15, Gewicht: 294, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Busse, Veronika: Friseure. Gestaltung. ArbeitsheftFriseure. Gestaltung. Arbeitsheft , Gestaltung nach Lernfeldern (Lernfelder 4, 5, 8, 13) , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 5. Auflage, Erscheinungsjahr: 201503, Produktform: Kartoniert, Beilage: DIN A4, Titel der Reihe: Friseure##, Autoren: Busse, Veronika~Katzer, Brigitte~Streit, Helga, Auflage: 15005, Auflage/Ausgabe: 5. Auflage, Seitenzahl/Blattzahl: 112, Abbildungen: DIN A4, Keyword: Friseur/-in; Unterrichtswerke; Arbeitsheft, Fachschema: Friseur / Berufsbezogenes Schulbuch, Fachkategorie: Friseurhandwerk~Unterricht und Didaktik: Berufsausbildung: berufsbezogene Fächer, Region: Brandenburg~Berlin~Baden-Württemberg~Bayern~Bremen~Hessen~Hamburg~Mecklenburg-Vorpommern~Niedersachsen~Nordrhein-Westfalen~Rheinland-Pfalz~Schleswig-Holstein~Saarland~Sachsen~Sachsen-Anhalt~Thüringen, Bildungszweck: für die Berufsbildung~Für die Berufsschule, Altersempfehlung / Lesealter: 23, Genaues Alter: BER, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Berufsausbildung, Schulform: BER, Bundesländer: BB BE BW BY HB HE HH MV NI NW RP SH SL SN ST TH, Ausbildungsberufe: F0066, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Westermann Berufl.Bildung, Verlag: Westermann Berufl.Bildung, Verlag: Westermann Berufliche Bildung GmbH, Länge: 297, Breite: 213, Höhe: 10, Gewicht: 322, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Vorgänger: A6649257 A4933471 A3220736 A3180608, Bundesländer: Brandenburg, Berlin, Baden-Württemberg, Bayern, Bremen, Hessen, Hamburg, Mecklenburg-Vorpommern, Niedersachsen, Nordrhein-Westfalen, Rheinland-Pfalz, Schleswig-Holstein, Saarland, Sachsen, Sachsen-Anhalt, Thüringen, Ausbildungsberufe: Friseur/in,37,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Was tun, wenn man Ransomware eingefangen hat?
Wenn man Ransomware eingefangen hat, ist es wichtig, ruhig zu bleiben und sofort den Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Man sollte den Vorfall umgehend dem IT-Support oder einem Experten melden, um die Schadsoftware zu identifizieren und zu entfernen. Es ist ratsam, keine Lösegeldzahlungen zu leisten, da dies keine Garantie dafür bietet, dass die Daten wiederhergestellt werden. Stattdessen sollte man versuchen, die Daten aus Backups wiederherzustellen, sofern vorhanden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.