Domain gebrauchte-busse.de kaufen?
Wir ziehen mit dem Projekt
gebrauchte-busse.de um.
Sind Sie am Kauf der Domain
gebrauchte-busse.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain gebrauchte-busse.de kaufen?
Was ist die Fehlermeldung für den PCI Express Endpoint?
Es gibt verschiedene mögliche Fehlermeldungen für einen PCI Express Endpoint, je nachdem, welches Problem auftritt. Einige mögliche Fehlermeldungen könnten sein: "PCI Express Endpoint konnte nicht erkannt werden", "Fehler beim Initialisieren des PCI Express Endpoints" oder "Verbindungsfehler mit dem PCI Express Endpoint". Die genaue Fehlermeldung hängt von der spezifischen Situation und dem verwendeten System ab. **
Gibt es bei rav endpoint protection keine Deinstallexe für verlorene Daten?
Es gibt keine spezielle Deinstallationsdatei für verlorene Daten bei rav Endpoint Protection. Die Deinstallation erfolgt normalerweise über die Systemsteuerung oder über das entsprechende Deinstallationsprogramm des Antivirenprogramms. Wenn Daten verloren gegangen sind, kann dies auf verschiedene Ursachen zurückzuführen sein, wie z.B. einen Fehler im Programm oder eine fehlerhafte Konfiguration. In solchen Fällen ist es ratsam, den technischen Support des Herstellers zu kontaktieren, um das Problem zu lösen. **
Ähnliche Suchbegriffe für Endpoint
Top-Angebote
Produkte zum Begriff Endpoint:
-
Busse, Mats: DSA5 - Götzenkult & SphärenbebenDSA5 - Götzenkult & Sphärenbeben , Drei DSA-Gruppenabenteuer für 3-5 Helden Drachenhort im Schneckenhaus: Eine alte Kaufherrin aus dem Svellttal ist in Not und bittet die Helden um Hilfe. Ihre Enkelin ist weggelaufen und will lieber das Leben einer Abenteurerin führen, als das Erbe der Familie anzutreten. Was zu Beginn wie ein einfacher Auftrag klingt, entpuppt sich bald als märchenhaftes Abenteuer, das die Helden in eine alte, aufgegebene Zwergenbinge führt, in der die Auswirkungen des Sternenfalls monströse Feinde erschaffen haben. Doch die Abenteurer begegnen nicht nur Ungeheuern, sondern auch einer noch unbekannten Kultur. Das Geheimnis der Kakaoinsel: Das Südmeer ist in den letzten Jahren immer stärker in den Fokus der Expansionsbestrebungen aventurischer Großreiche gerückt. Doch eine Expansion stößt irgendwann an ihre natürlichen Grenzen - den fehlenden Platz. Es gibt nicht mehr viele Inseln, die ungefährlich genug und gleichzeitig nicht beansprucht sind. Bis vor wenigen Jahren zählte die Stachelinsel, eine durch ihre Landungsbedingungen allein schon kaum betretbare Insel, noch nicht zu den potenziell lukrativen Zielen. Dies änderte sich im Laufe des Sternenfalls über Nacht - und die Helden gehören zu einer Expedition, die die Insel nun erkunden soll. Zwischen schwarzen Weinranken: Die Helden werden in Palmyramis, einer ländlichen und abgelegenen Region Araniens, von einer Praiosgeweihten um Hilfe gebeten. Die Abenteurer dienen ihr zunächst als Geleitschutz, um sie vor wilden Tieren und räuberischen Ferkinas zu beschützen. Bald schon erreicht die Gruppe ein Bergdorf, wo sich die Geweihte mit ihrem Mentor treffen wollte, um den Glauben an Praios auch unter den Araniern zu verbreiten. Doch bereits zu Beginn ihrer Ankunft bemerken die Helden, dass etwas mit dem Dorf nicht stimmt. Genre: Reiseabenteuer mit Horrorelementen, Dschungel-Horror-Abenteuer, Dungeon- und Erkundungsabenteuer Voraussetzungen: Verhandlungsgeschick und das Herz am rechten Fleck, Improvisationstalent in außergewöhnlichen Situationen, ausgezeichnete Koordination mit den Mitstreitern und Nerven aus Stahl Ort: Svellttal, Hilvalla und Blutzinnen, Hôt-Alem, Stachelinsel und Umgebung Palmyramis', Aranien Zeit: Sommer/Herbst 1043 BF / ab 1042 BF / ab 1043 BF Komplexität (Spieler/Meisterin): mittel / mittel Erfahrung (Helden): erfahren bis brillant Anforderungen: Kampf 3 von 4 Körpertalente 3 von 4 Naturtalente 3 von 4 Lebendige Geschichte 2 von 4 Zum Spielen benötigt ihr lediglich das Das Schwarze Auge Regelwerk sowieso den Aventurischen Almanach, alle weiteren Informationen zum Erleben des Abenteuers wie Wertekästen, Karten und Pläne sowieso Handouts sind im Band enthalten. , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20221215, Produktform: Kartoniert, Autoren: Busse, Mats~Keese, Lukas~Mohr, Michael~Schaude, Lisa, Edition: NED, Seitenzahl/Blattzahl: 64, Themenüberschrift: GAMES / Role Playing & Fantasy, Keyword: Aventurien; DSA; Das Schwarze Auge; Fantasy; Rollenspiel, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Fantasyliteratur, Warengruppe: TB/Belletristik/Science Fiction/Fantasy, Fachkategorie: Rollenspiele (auch Fantasy-Rollenspiele), Kriegsspiele, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Medien und Spiel Distribution GmbH, Warnhinweis für Spielzeuge: Kein Warnhinweis erforderlich, Länge: 298, Breite: 212, Höhe: 15, Gewicht: 294, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Busse, Veronika: Friseure. Gestaltung. ArbeitsheftFriseure. Gestaltung. Arbeitsheft , Gestaltung nach Lernfeldern (Lernfelder 4, 5, 8, 13) , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 5. Auflage, Erscheinungsjahr: 201503, Produktform: Kartoniert, Beilage: DIN A4, Titel der Reihe: Friseure##, Autoren: Busse, Veronika~Katzer, Brigitte~Streit, Helga, Auflage: 15005, Auflage/Ausgabe: 5. Auflage, Seitenzahl/Blattzahl: 112, Abbildungen: DIN A4, Keyword: Friseur/-in; Unterrichtswerke; Arbeitsheft, Fachschema: Friseur / Berufsbezogenes Schulbuch, Fachkategorie: Friseurhandwerk~Unterricht und Didaktik: Berufsausbildung: berufsbezogene Fächer, Region: Brandenburg~Berlin~Baden-Württemberg~Bayern~Bremen~Hessen~Hamburg~Mecklenburg-Vorpommern~Niedersachsen~Nordrhein-Westfalen~Rheinland-Pfalz~Schleswig-Holstein~Saarland~Sachsen~Sachsen-Anhalt~Thüringen, Bildungszweck: für die Berufsbildung~Für die Berufsschule, Altersempfehlung / Lesealter: 23, Genaues Alter: BER, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Berufsausbildung, Schulform: BER, Bundesländer: BB BE BW BY HB HE HH MV NI NW RP SH SL SN ST TH, Ausbildungsberufe: F0066, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Westermann Berufl.Bildung, Verlag: Westermann Berufl.Bildung, Verlag: Westermann Berufliche Bildung GmbH, Länge: 297, Breite: 213, Höhe: 10, Gewicht: 322, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Vorgänger: A6649257 A4933471 A3220736 A3180608, Bundesländer: Brandenburg, Berlin, Baden-Württemberg, Bayern, Bremen, Hessen, Hamburg, Mecklenburg-Vorpommern, Niedersachsen, Nordrhein-Westfalen, Rheinland-Pfalz, Schleswig-Holstein, Saarland, Sachsen, Sachsen-Anhalt, Thüringen, Ausbildungsberufe: Friseur/in,37,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...182,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...51,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Sollen Busse und Bahnen im öffentlichen Verkehr für Schülerinnen kostenlos sein?
Die Frage, ob Busse und Bahnen im öffentlichen Verkehr für Schülerinnen kostenlos sein sollten, ist eine komplexe Angelegenheit. Auf der einen Seite könnte dies den Zugang zu Bildung erleichtern und den Verkehr entlasten. Auf der anderen Seite müssten die Kosten für den öffentlichen Verkehr anderweitig gedeckt werden, was zu finanziellen Herausforderungen führen könnte. Eine umfassende Analyse der Auswirkungen und eine Abwägung der Vor- und Nachteile ist daher notwendig, um eine fundierte Entscheidung zu treffen. **
-
Was bedeutet "Busse"?
"Busse" ist die Mehrzahl von "Bus" und bezeichnet ein öffentliches Verkehrsmittel, das Personen von einem Ort zum anderen transportiert. Es kann sich dabei um einen Linienbus, einen Reisebus oder einen Schulbus handeln. **
-
Sind Busse mautpflichtig?
Sind Busse mautpflichtig? In vielen Ländern sind Busse von der Maut befreit, da sie oft als öffentliche Verkehrsmittel gelten und zur Entlastung des Straßenverkehrs beitragen. Allerdings kann es je nach Land und Art der Straße unterschiedliche Regelungen geben. In einigen Ländern müssen Busse möglicherweise Mautgebühren zahlen, insbesondere wenn sie Autobahnen oder bestimmte Brücken nutzen. Es ist daher ratsam, sich vor Reiseantritt über die jeweiligen Mautbestimmungen zu informieren, um unerwartete Kosten zu vermeiden. **
-
Sind Busse Automatik?
Ja, viele moderne Busse sind mit Automatikgetrieben ausgestattet. Diese Getriebe ermöglichen es dem Fahrer, ohne manuelles Eingreifen zu schalten, was den Fahrkomfort erhöht. Automatikgetriebe sind auch einfacher zu bedienen und können dazu beitragen, den Kraftstoffverbrauch zu optimieren. Allerdings gibt es auch noch Busse mit manuellen Getrieben, die von den Fahrern geschaltet werden müssen. Letztendlich hängt es von der spezifischen Ausstattung des Busses ab, ob er über ein Automatikgetriebe verfügt oder nicht. **

Wo tanken Busse?
Busse tanken in der Regel an speziellen Tankstellen für Nutzfahrzeuge. Diese Tankstellen sind oft größer und haben spezielle Zapfsäulen für Busse und Lastwagen. Sie befinden sich meistens an Autobahnen, Raststätten oder in Industriegebieten. In einigen Fällen können Busse auch an normalen Tankstellen tanken, wenn diese über entsprechende Zapfsäulen verfügen. **
Busse oder Büsse?
Die korrekte Schreibweise ist "Busse". "Büsse" ist eine veraltete Schreibweise und wird heutzutage nicht mehr verwendet. **
Top-Angebote
Produkte zum Begriff Endpoint:
-
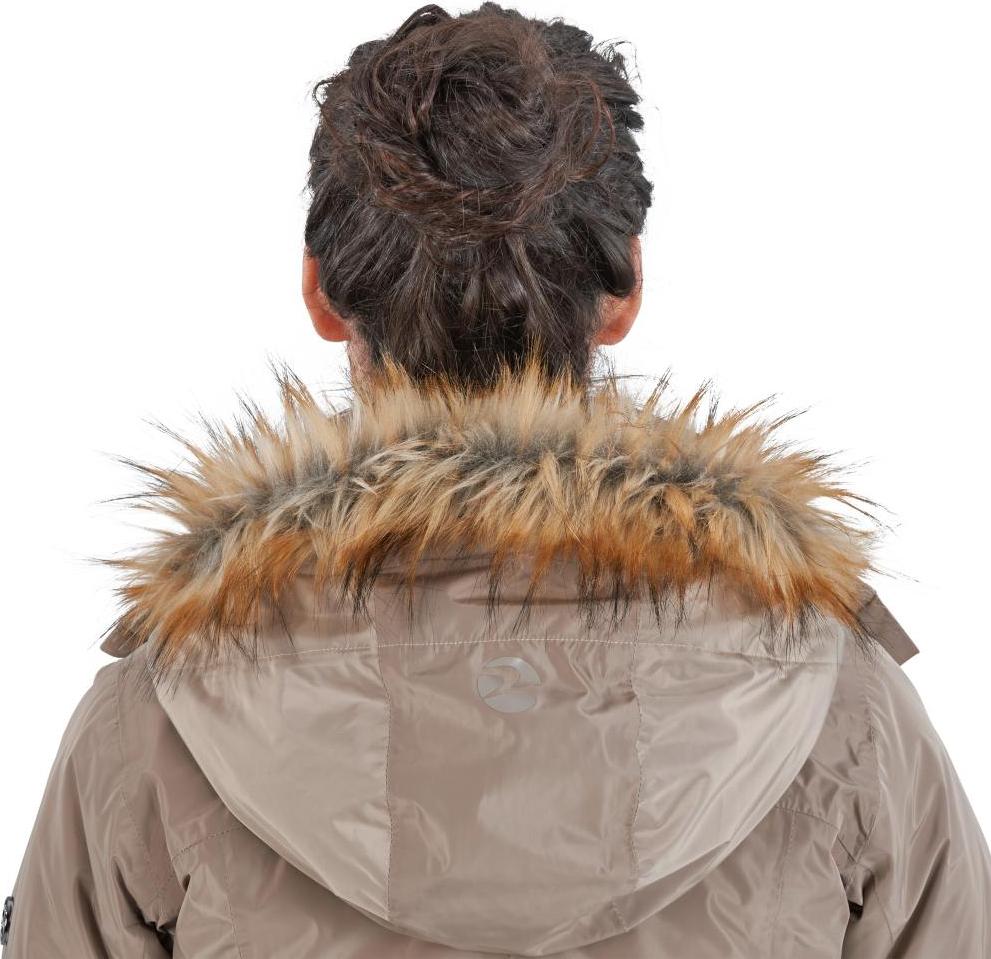
Busse Jacke Aurora, Größe:S, Farbe:taupeDie einzigartige Busse Jacke Aurora ist perfekt für die kühlen Wintertage. Sie kombiniert die besondere Wärmeisolation einer Kunstdaunenfüllung mit einer durchdachten Outdoorfunktion. Dank einem Reißverschlussschlitz im hinteren Bereich, kann die Jacke auch beim Reiten getragen werden und schützt so gleichzeitig den Sattel. Die elegante und hüftlang geschnittene Jacke, wird mit einem leicht glänzenden Außenmaterial und einem Kunstfellkragen perfekt abgerundet. wasserfester Reißverschluss-Reitschlitz mit integriertem Regenschutz für den Sattel aus reflektierendem Material2-Wege Hauptreißverschluss mit Kinnschutz, Sattelschutz zur Schonung des Leders, Windschutz mit Magnetknöpfeninnen einstellbarer, elastischer Kordelzug im Taillenbereich für individuelle AnpassungVentilationsreißverschlüsse unter den Armenregulierbare und abnehmbare Kapuze mit ebenfalls abnehmbarem Kunstfellkragenspezieller Druckknopf, um die Jacke auch geöffnet in Position zu haltendrei geräumige Reißverschlusstaschen,320,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...128,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Busse, Mats: DSA5 - Götzenkult & SphärenbebenDSA5 - Götzenkult & Sphärenbeben , Drei DSA-Gruppenabenteuer für 3-5 Helden Drachenhort im Schneckenhaus: Eine alte Kaufherrin aus dem Svellttal ist in Not und bittet die Helden um Hilfe. Ihre Enkelin ist weggelaufen und will lieber das Leben einer Abenteurerin führen, als das Erbe der Familie anzutreten. Was zu Beginn wie ein einfacher Auftrag klingt, entpuppt sich bald als märchenhaftes Abenteuer, das die Helden in eine alte, aufgegebene Zwergenbinge führt, in der die Auswirkungen des Sternenfalls monströse Feinde erschaffen haben. Doch die Abenteurer begegnen nicht nur Ungeheuern, sondern auch einer noch unbekannten Kultur. Das Geheimnis der Kakaoinsel: Das Südmeer ist in den letzten Jahren immer stärker in den Fokus der Expansionsbestrebungen aventurischer Großreiche gerückt. Doch eine Expansion stößt irgendwann an ihre natürlichen Grenzen - den fehlenden Platz. Es gibt nicht mehr viele Inseln, die ungefährlich genug und gleichzeitig nicht beansprucht sind. Bis vor wenigen Jahren zählte die Stachelinsel, eine durch ihre Landungsbedingungen allein schon kaum betretbare Insel, noch nicht zu den potenziell lukrativen Zielen. Dies änderte sich im Laufe des Sternenfalls über Nacht - und die Helden gehören zu einer Expedition, die die Insel nun erkunden soll. Zwischen schwarzen Weinranken: Die Helden werden in Palmyramis, einer ländlichen und abgelegenen Region Araniens, von einer Praiosgeweihten um Hilfe gebeten. Die Abenteurer dienen ihr zunächst als Geleitschutz, um sie vor wilden Tieren und räuberischen Ferkinas zu beschützen. Bald schon erreicht die Gruppe ein Bergdorf, wo sich die Geweihte mit ihrem Mentor treffen wollte, um den Glauben an Praios auch unter den Araniern zu verbreiten. Doch bereits zu Beginn ihrer Ankunft bemerken die Helden, dass etwas mit dem Dorf nicht stimmt. Genre: Reiseabenteuer mit Horrorelementen, Dschungel-Horror-Abenteuer, Dungeon- und Erkundungsabenteuer Voraussetzungen: Verhandlungsgeschick und das Herz am rechten Fleck, Improvisationstalent in außergewöhnlichen Situationen, ausgezeichnete Koordination mit den Mitstreitern und Nerven aus Stahl Ort: Svellttal, Hilvalla und Blutzinnen, Hôt-Alem, Stachelinsel und Umgebung Palmyramis', Aranien Zeit: Sommer/Herbst 1043 BF / ab 1042 BF / ab 1043 BF Komplexität (Spieler/Meisterin): mittel / mittel Erfahrung (Helden): erfahren bis brillant Anforderungen: Kampf 3 von 4 Körpertalente 3 von 4 Naturtalente 3 von 4 Lebendige Geschichte 2 von 4 Zum Spielen benötigt ihr lediglich das Das Schwarze Auge Regelwerk sowieso den Aventurischen Almanach, alle weiteren Informationen zum Erleben des Abenteuers wie Wertekästen, Karten und Pläne sowieso Handouts sind im Band enthalten. , Steuergeräte > Elektro- & Hybridautoteile , Erscheinungsjahr: 20221215, Produktform: Kartoniert, Autoren: Busse, Mats~Keese, Lukas~Mohr, Michael~Schaude, Lisa, Edition: NED, Seitenzahl/Blattzahl: 64, Themenüberschrift: GAMES / Role Playing & Fantasy, Keyword: Aventurien; DSA; Das Schwarze Auge; Fantasy; Rollenspiel, Fachschema: Rolle - Rollenspiel - LARP (Live Action Role Playing), Fachkategorie: Fantasyliteratur, Warengruppe: TB/Belletristik/Science Fiction/Fantasy, Fachkategorie: Rollenspiele (auch Fantasy-Rollenspiele), Kriegsspiele, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Spiel & Medien, Verlag: Ulisses Medien und Spiel Distribution GmbH, Warnhinweis für Spielzeuge: Kein Warnhinweis erforderlich, Länge: 298, Breite: 212, Höhe: 15, Gewicht: 294, Produktform: Kartoniert, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch,19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Busse, Veronika: Friseure. Gestaltung. ArbeitsheftFriseure. Gestaltung. Arbeitsheft , Gestaltung nach Lernfeldern (Lernfelder 4, 5, 8, 13) , Batteriemanagementsysteme (BMS) > Batterien, BMS & Brennstoffzellen , Auflage: 5. Auflage, Erscheinungsjahr: 201503, Produktform: Kartoniert, Beilage: DIN A4, Titel der Reihe: Friseure##, Autoren: Busse, Veronika~Katzer, Brigitte~Streit, Helga, Auflage: 15005, Auflage/Ausgabe: 5. Auflage, Seitenzahl/Blattzahl: 112, Abbildungen: DIN A4, Keyword: Friseur/-in; Unterrichtswerke; Arbeitsheft, Fachschema: Friseur / Berufsbezogenes Schulbuch, Fachkategorie: Friseurhandwerk~Unterricht und Didaktik: Berufsausbildung: berufsbezogene Fächer, Region: Brandenburg~Berlin~Baden-Württemberg~Bayern~Bremen~Hessen~Hamburg~Mecklenburg-Vorpommern~Niedersachsen~Nordrhein-Westfalen~Rheinland-Pfalz~Schleswig-Holstein~Saarland~Sachsen~Sachsen-Anhalt~Thüringen, Bildungszweck: für die Berufsbildung~Für die Berufsschule, Altersempfehlung / Lesealter: 23, Genaues Alter: BER, Warengruppe: HC/Berufsschulbücher, Fachkategorie: Berufsausbildung, Schulform: BER, Bundesländer: BB BE BW BY HB HE HH MV NI NW RP SH SL SN ST TH, Ausbildungsberufe: F0066, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Westermann Berufl.Bildung, Verlag: Westermann Berufl.Bildung, Verlag: Westermann Berufliche Bildung GmbH, Länge: 297, Breite: 213, Höhe: 10, Gewicht: 322, Produktform: Kartoniert, Genre: Schule und Lernen, Genre: Schule und Lernen, Vorgänger: A6649257 A4933471 A3220736 A3180608, Bundesländer: Brandenburg, Berlin, Baden-Württemberg, Bayern, Bremen, Hessen, Hamburg, Mecklenburg-Vorpommern, Niedersachsen, Nordrhein-Westfalen, Rheinland-Pfalz, Schleswig-Holstein, Saarland, Sachsen, Sachsen-Anhalt, Thüringen, Ausbildungsberufe: Friseur/in,37,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Fehlermeldung für den PCI Express Endpoint?
Es gibt verschiedene mögliche Fehlermeldungen für einen PCI Express Endpoint, je nachdem, welches Problem auftritt. Einige mögliche Fehlermeldungen könnten sein: "PCI Express Endpoint konnte nicht erkannt werden", "Fehler beim Initialisieren des PCI Express Endpoints" oder "Verbindungsfehler mit dem PCI Express Endpoint". Die genaue Fehlermeldung hängt von der spezifischen Situation und dem verwendeten System ab. **
-
Gibt es bei rav endpoint protection keine Deinstallexe für verlorene Daten?
Es gibt keine spezielle Deinstallationsdatei für verlorene Daten bei rav Endpoint Protection. Die Deinstallation erfolgt normalerweise über die Systemsteuerung oder über das entsprechende Deinstallationsprogramm des Antivirenprogramms. Wenn Daten verloren gegangen sind, kann dies auf verschiedene Ursachen zurückzuführen sein, wie z.B. einen Fehler im Programm oder eine fehlerhafte Konfiguration. In solchen Fällen ist es ratsam, den technischen Support des Herstellers zu kontaktieren, um das Problem zu lösen. **
-
Sollen Busse und Bahnen im öffentlichen Verkehr für Schülerinnen kostenlos sein?
Die Frage, ob Busse und Bahnen im öffentlichen Verkehr für Schülerinnen kostenlos sein sollten, ist eine komplexe Angelegenheit. Auf der einen Seite könnte dies den Zugang zu Bildung erleichtern und den Verkehr entlasten. Auf der anderen Seite müssten die Kosten für den öffentlichen Verkehr anderweitig gedeckt werden, was zu finanziellen Herausforderungen führen könnte. Eine umfassende Analyse der Auswirkungen und eine Abwägung der Vor- und Nachteile ist daher notwendig, um eine fundierte Entscheidung zu treffen. **
-
Was bedeutet "Busse"?
"Busse" ist die Mehrzahl von "Bus" und bezeichnet ein öffentliches Verkehrsmittel, das Personen von einem Ort zum anderen transportiert. Es kann sich dabei um einen Linienbus, einen Reisebus oder einen Schulbus handeln. **
Ähnliche Suchbegriffe für Endpoint
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...182,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...51,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...19,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...135,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind Busse mautpflichtig?
Sind Busse mautpflichtig? In vielen Ländern sind Busse von der Maut befreit, da sie oft als öffentliche Verkehrsmittel gelten und zur Entlastung des Straßenverkehrs beitragen. Allerdings kann es je nach Land und Art der Straße unterschiedliche Regelungen geben. In einigen Ländern müssen Busse möglicherweise Mautgebühren zahlen, insbesondere wenn sie Autobahnen oder bestimmte Brücken nutzen. Es ist daher ratsam, sich vor Reiseantritt über die jeweiligen Mautbestimmungen zu informieren, um unerwartete Kosten zu vermeiden. **
-
Sind Busse Automatik?
Ja, viele moderne Busse sind mit Automatikgetrieben ausgestattet. Diese Getriebe ermöglichen es dem Fahrer, ohne manuelles Eingreifen zu schalten, was den Fahrkomfort erhöht. Automatikgetriebe sind auch einfacher zu bedienen und können dazu beitragen, den Kraftstoffverbrauch zu optimieren. Allerdings gibt es auch noch Busse mit manuellen Getrieben, die von den Fahrern geschaltet werden müssen. Letztendlich hängt es von der spezifischen Ausstattung des Busses ab, ob er über ein Automatikgetriebe verfügt oder nicht. **
-
Wo tanken Busse?
Busse tanken in der Regel an speziellen Tankstellen für Nutzfahrzeuge. Diese Tankstellen sind oft größer und haben spezielle Zapfsäulen für Busse und Lastwagen. Sie befinden sich meistens an Autobahnen, Raststätten oder in Industriegebieten. In einigen Fällen können Busse auch an normalen Tankstellen tanken, wenn diese über entsprechende Zapfsäulen verfügen. **
-
Busse oder Büsse?
Die korrekte Schreibweise ist "Busse". "Büsse" ist eine veraltete Schreibweise und wird heutzutage nicht mehr verwendet. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.